CRA 9.11漏洞上报:企业最关心的12个问题,一次说清

CRA 9.11漏洞上报义务倒计时
距离2026年9月11日越来越近,出海企业的漏洞上报义务即将正式生效。
2026年9月11日,欧盟《网络韧性法案》(Cyber Resilience Act,简称CRA)的漏洞与事件上报义务将正式生效。这是CRA所有义务中最早落地、也是最具实操紧迫性的一项——它不要求你先完成CE认证或符合性评估,而是直接要求:只要你的产品在欧盟市场上销售,一旦发现被积极利用的漏洞或严重安全事件,就必须在极短时间内完成上报。
很多企业对这项义务还存在大量疑问:到底什么情况要报?24小时从什么时候算?第三方组件的漏洞算谁的?不报会怎样?本文整理了12个最高频问题,逐一给出基于法规原文和欧盟委员会最新指南的解答。
Q:「CRA 9.11」到底是什么?是第9条第11款吗?
不是条款号,而是生效日期。
CRA第14条规定了制造商的漏洞与事件上报义务,该条款的适用日期是2026年9月11日。业内习惯用「CRA 9.11」来指代这一时间节点,就像用「GDPR 5.25」指代欧盟通用数据保护条例的生效日一样。
这是CRA整部法规中最早生效的实质性义务。其他义务(如CE认证、符合性评估、技术文档等)的适用日期更晚,分阶段在2027年和2028年落地。
只要你的产品属于「带有数字元素的产品」(Products with Digital Elements,PDE),并且投放到欧盟市场,就需要遵守。
这里的「制造商」不限于欧盟境内企业。CRA采用的是「市场准入」逻辑——任何将产品投放欧盟市场的制造商,无论注册地在欧盟还是第三国(包括中国),都承担第14条的上报义务。
如果你是品牌方、ODM/OEM厂商、或者自有品牌出海的硬件/软件企业,这项义务都直接适用于你。
不是所有漏洞都要报。CRA第14条只要求上报两类情况:
第一类:被积极利用的漏洞(Actively Exploited Vulnerability)
指有可靠证据表明,恶意行为者已经在未经系统所有者许可的情况下,实际利用了该漏洞。法规原文(第3条第42款)的定义非常明确——必须有「可靠证据」证明「实际利用」已经发生。
第二类:严重事件(Severe Incident)
指对产品保护数据或功能的可用性、真实性、完整性或机密性产生负面影响(或可能产生负面影响)的安全事件。严重程度的判定标准在CRA附件I中规定。
关键区分:你自己在内部测试中发现一个漏洞、还没有被利用——这种情况走正常的漏洞管理流程即可,不需要走CRA上报通道。只有当漏洞被「积极利用」时,才触发强制上报。
法规没有设定利用规模的门槛。根据CRA第3条第42款的定义和行业解读,只要有一个可靠证据表明恶意行为者实际利用了该漏洞,就足以触发上报义务。
什么算「可靠证据」?常见情形包括:
你的客户或用户报告遭遇了利用该漏洞的攻击;
你的安全监控系统检测到针对该漏洞的真实利用行为;
权威机构(如CISA的已知被利用漏洞目录KEV、ENISA的欧盟漏洞数据库EUVD)将该漏洞标记为正在被利用;
安全研究人员提供了可验证的利用证据。
注意:仅仅是「漏洞可能被利用」(exploitable)不等于「正在被积极利用」(actively exploited)。一个高危漏洞如果还没有实际攻击发生,不需要走CRA强制上报通道。
CRA第14条规定了三阶段上报机制,每一步的内容要求不同:
第一阶段:24小时内 — 早期预警(Early Warning)
从你「知晓」被积极利用的漏洞或严重事件之时起,24小时内通过SRP平台提交早期预警。这一阶段不需要完整的技术分析,核心是快速告知监管方「出事了」。内容通常包括:受影响产品、漏洞/事件的简要描述、已知的初步影响。
第二阶段:72小时内 — 详细通知(Full Notification)
72小时内提交更详细的技术通报,包括:漏洞的严重程度评估、受影响的产品版本、已知的攻击指标(IOC)、影响范围、以及已采取或计划采取的缓解措施。
第三阶段:最终报告(Final Report)
对于被积极利用的漏洞:在修复或缓解措施可用后14天内提交;
对于严重事件:在72小时通知后1个月内提交。
最终报告需包含:根本原因分析、完整的修复方案、协调披露策略,以及事件的完整影响评估。
这是最容易踩坑的问题之一。
24小时时钟从制造商「知晓」(becomes aware)的那一刻开始,而不是从内部排查完成、CVE发布、或修复方案就绪时开始。
欧盟委员会2026年7月27日发布的指南(C(2026) 5252 final)进一步明确:「知晓」的时间点是制造商同时确认了两件事——(1)自己的产品受到影响;(2)该漏洞正在被积极利用。
这意味着:如果你收到了一个漏洞报告,但还在核实它是否真的影响你的产品、以及是否真的被利用——这段核实时间理论上不计入24小时。但一旦你确认了这两点,时钟立刻开始。
实操建议:不要把「知晓」理解成「技术团队完成全部分析」。建立内部快速判定机制(安全→法务→管理层的升级路径),在确认触发条件后立即启动上报流程,才是稳妥做法。
所有上报必须通过单一上报平台(Single Reporting Platform,SRP)提交,这是CRA第16条规定的唯一合法通道。邮件、电话、私下联系CSIRT都不满足法律要求。
SRP由ENISA(欧盟网络安全局)建设和运营,2026年9月11日正式启用。你只需要在SRP上提交一次,平台会同时将信息送达两个接收方:
你企业主要机构所在地的国家CSIRT(计算机安全事件响应团队);
ENISA(欧盟层面)。
接收CSIRT随后会在必要时与其他受影响成员国的CSIRT共享信息。
首次使用需要注册:访问SRP平台,选择你的角色(制造商),从下拉菜单中选择对应的国家CSIRT,通过EU Login进行身份认证,阅读并接受法律协议,填写制造商名称、地址等信息。建议在9月11日之前完成注册,避免事发时手忙脚乱。
这取决于漏洞是否在你的产品中被利用。
欧盟委员会2026年7月的指南明确了判断原则:
如果漏洞源于第三方组件(如开源库、芯片固件、SDK),并且该漏洞在你的产品中被积极利用——你作为产品制造商,有上报义务;
如果该漏洞在你的产品中无法被利用,或者没有在你的产品中被利用——即使同一个漏洞在其他厂商的产品中正被利用,你的上报义务也不触发。
这意味着你不能简单地说「这是上游的问题,与我无关」。你需要评估:这个第三方组件的漏洞,在我的产品配置和使用场景下,是否真的可被利用?如果答案是肯定的,且有证据表明已被利用,就必须上报。
实操建议:建立SBOM(软件物料清单)管理能力,能够快速定位第三方组件在产品中的使用情况和可利用性,是应对这类问题的基础。
违反第14条上报义务属于CRA的最高罚款等级。
根据CRA第64条,违规企业可能面临:
最高1500万欧元的行政罚款;或
上一财年全球年营业额的2.5%;
两者以较高者为准。
这一罚款等级与违反CRA核心安全要求(附件I)的处罚相同,是整部法规中最严厉的。CRA采用了与GDPR类似的「以较高者为准」机制,意味着即使是营业额不高的企业,也可能面临1500万欧元的上限罚款。
此外,成员国主管机构还可以采取其他纠正措施,如要求产品下架、召回等。
需要,但有时间差。
CRA第14条第8款规定:制造商在向ENISA和CSIRT上报后,还应向用户告知被积极利用的漏洞和严重事件,以及用户可以采取的保护措施。
但法规也允许「协调披露」——在修复方案就绪之前,制造商可以与CSIRT协调,暂时延迟公开披露,以避免攻击者利用未修复的漏洞。通常的做法是:先向监管方上报,待修复或缓解措施发布后,再通过安全公告、CVE记录等方式向公众披露。
关键原则:对监管方的上报是24小时/72小时的硬期限;对公众的披露可以与修复节奏协调,但不能无限期隐瞒。
如果你还没有准备,以下是优先级最高的几件事:
1. 完成SRP平台注册——提前注册账号、完成EU Login认证、选择对应CSIRT,避免事发时才发现登不进去。
2. 建立内部上报决策流程——明确谁来判断「是否触发上报」、谁来批准上报、谁来执行提交。24小时的窗口不允许层层审批。
3. 梳理产品资产清单——知道自己有哪些产品在欧盟市场销售、各自包含哪些软硬件组件,才能在漏洞出现时快速判断影响范围。
4. 建立漏洞接收通道——设立security@邮箱或漏洞披露页面,确保外部研究人员和客户能把漏洞信息送达你手中。
5. 准备上报模板——提前准备好24小时早期预警和72小时详细通知的模板,把产品信息、联系人等固定字段预填,事发时只需要补充事件-specific内容。
6. 培训相关团队——安全、法务、公关、客服团队都需要知道CRA上报义务的存在和基本流程,避免信息在内部传递中延误。
立讯已经重磅推出【自动化漏洞管理云平台(Article14解决方案)】,该平台大大提升漏洞管理的效率。平台的能力:
1)生成标准化SBOM
2)漏洞研判
3)持续漏洞监控
4)接收外部报告的漏洞
5)快速一键自动化SRP上报
6)效率提升+可审计

我们的优势!!!
立讯网络安全部网络安全实验室持有 CNAS、A2LA 双重权威实验室资质,深耕 EN18031、ETSI EN 303 645、IEC62443、ISO27001 与 SDLC 落地项目,具备丰富的网络安全技术、信息安全体系建设经验,同时配置多名资深合规与安全专家团队,依托成熟项目积淀全方位支撑企业 CRA 合规落地。


 欧盟RED网络安全标准EN 18031
 无线及通信检测
 手机通讯产品认证
 蓝牙BQB产品认证
 FM/AM产品认证
 WiFi产品认证
 无线充电产品认证
 对讲机类产品认证
 基站类认证
 SAR测试
 接收机产品认证
 5G NR产品认证
 UWB产品认证
 物联网认证
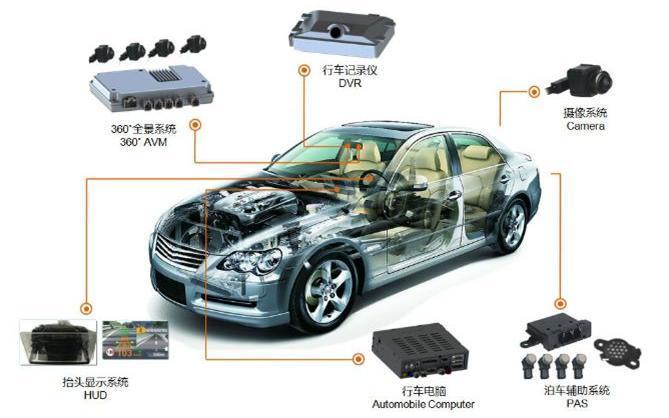 汽车电子EMC测试
 EMC整改
 电磁兼容检测
 电器性能测试
 EMS测试-辐射抗干扰测试系统(含雷达波)
 EMS测试-静电放电
 EMS测试-瞬态传导抗干扰测试
 EMS测试-便携式发射机抗扰
 EMS测试-大电流注入(BCI)测试
 EMS测试-低频磁场抗干扰测试
 EMI测试-瞬态传导发射测试系统
 EMI测试-低频磁场发射
 EMI测试-辐射发射测试
 EMI测试-传导发射测试
 汽车电子检测
 汽车VOC
 可靠性测试
 温度冲击试验测试
 振动测试
 仪表台/仪表盘三综合振动试验
 车门内板三综合振动试验测试
 遮阳板三综合振动试验测试
 扰流板三综合振动试验测试
 汽车前后保险杠三综合振动试验
 灯壳/灯罩三综合振动试验
 外侧围三综合振动试验
 汽车金属材料测试
 汽车灯具性能测试
 快速温变试验
 振动试验
 振动测试常见问题
 疲劳测试常见问题
 高低温测试常见问题
 传导干扰(CE)-苏州立讯标准
 电磁辐射耐受测试(RS)-苏州立讯标准
 电性快速脉冲耐受测试(EFT)-苏州立讯标准
 电压闪烁测试-苏州立讯标准
 家用电器产品检测
 电器附件产品检测
 家用电器检测
 PFAS测试介绍
 MOSH/MOAH矿物油检测服务
 MOSH/MOAH矿物油检测认证报告服务
 消费品检测服务—WEEE篇
 生态纺织品检测
 食品接触材料检测
 玩具及婴幼儿用品检测
 有害物质检测
 电子烟检测
 可靠性HAST介绍
 其他检测-铅笔硬度测试
 机械类检测-包装抗压试验
 气候环境测试-氙灯老化试验
 动力储能电池检测认证
 消费电子类电池检测认证
 动力电池
 轻型电动车辆电池
 储能电池
 便携式电池
 电池类检测
 电池测试
 船舶照明器具检测
 医疗室内照明COI指数测试
 灯具安规检测
 灯具能效检测
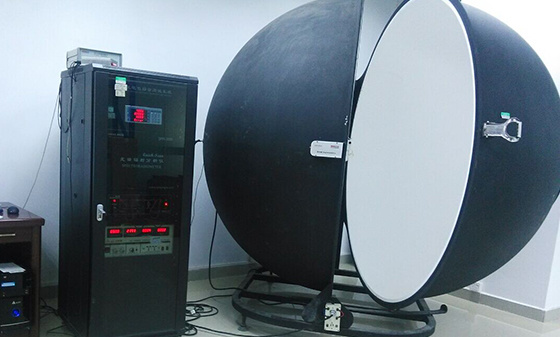 积分球实验室
 光生物实验
 光分布测试
 灯具老化测试
 灯具IP防水
 灯具性能检测
 灯具可靠性测试
 玩具产品检测标准
 管理体系培训
 实验室技术培训
 实验室工艺咨询
 实验室装修建设


 扫码咨询


 预约参观


