

无线通讯
 欧盟RED网络安全标准EN 18031
 无线及通信检测
 手机通讯产品认证
 蓝牙BQB产品认证
 FM/AM产品认证
 WiFi产品认证
 无线充电产品认证
 对讲机类产品认证
 基站类认证
 SAR测试
 接收机产品认证
 5G NR产品认证
 UWB产品认证
 物联网认证
 汽车电子EMC测试
 EMC整改
 电磁兼容检测
汽车电子
 电器性能测试
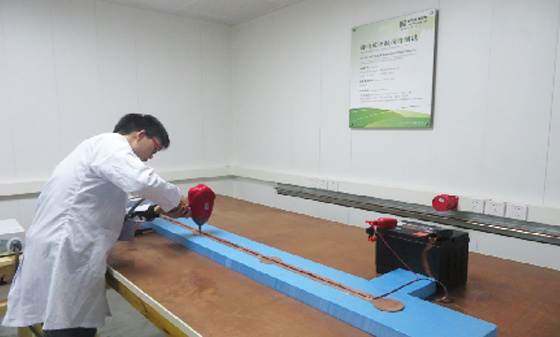 EMS测试-辐射抗干扰测试系统(含雷达波)
 EMS测试-静电放电
 EMS测试-瞬态传导抗干扰测试
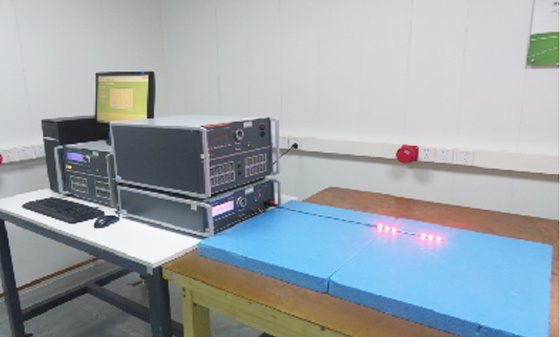 EMS测试-便携式发射机抗扰
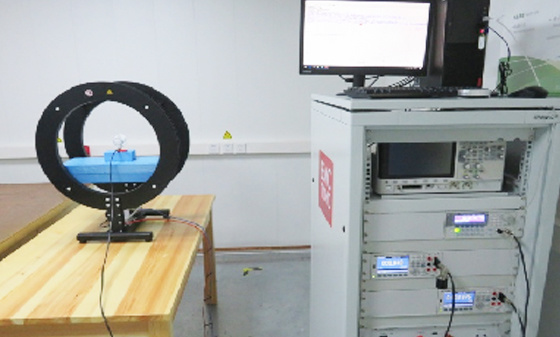 EMS测试-大电流注入(BCI)测试
 EMS测试-低频磁场抗干扰测试
 EMI测试-瞬态传导发射测试系统
 EMI测试-低频磁场发射
 EMI测试-辐射发射测试
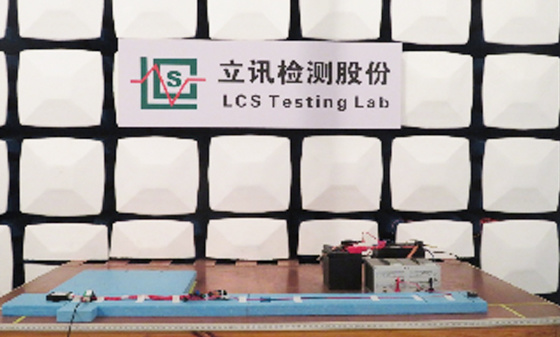 EMI测试-传导发射测试
 汽车电子检测
汽车零部件检测
 汽车VOC
 可靠性测试
 温度冲击试验测试
 振动测试
 仪表台/仪表盘三综合振动试验
 车门内板三综合振动试验测试
 遮阳板三综合振动试验测试
 扰流板三综合振动试验测试
 汽车前后保险杠三综合振动试验
 灯壳/灯罩三综合振动试验
 外侧围三综合振动试验
 汽车金属材料测试
 汽车灯具性能测试
 快速温变试验
 振动试验
 振动测试常见问题
 疲劳测试常见问题
 高低温测试常见问题
 传导干扰(CE)-苏州立讯标准
 电磁辐射耐受测试(RS)-苏州立讯标准
 电性快速脉冲耐受测试(EFT)-苏州立讯标准
 电压闪烁测试-苏州立讯标准
 家用电器产品检测
 电器附件产品检测
 家用电器检测
化学检测
 PFAS测试介绍
 MOSH/MOAH矿物油检测服务
 MOSH/MOAH矿物油检测认证报告服务
 消费品检测服务—WEEE篇
 生态纺织品检测
 食品接触材料检测
 玩具及婴幼儿用品检测
 有害物质检测
电子烟检测
 电子烟检测
可靠性检测
 可靠性HAST介绍
 其他检测-铅笔硬度测试
 机械类检测-包装抗压试验
 气候环境测试-氙灯老化试验
电池检测
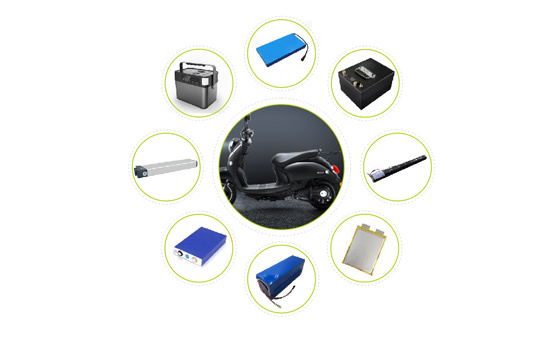 动力储能电池检测认证
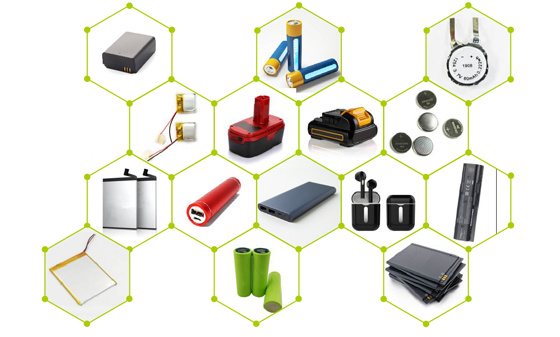 消费电子类电池检测认证
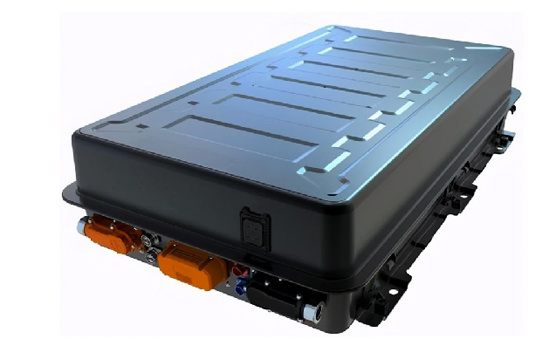 动力电池
 轻型电动车辆电池
 储能电池
 便携式电池
 电池类检测
 电池测试
 船舶照明器具检测
 医疗室内照明COI指数测试
 灯具安规检测
 灯具能效检测
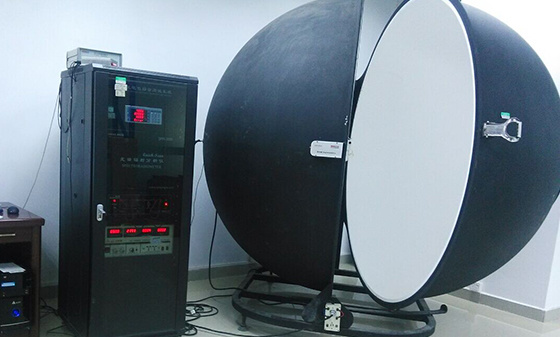 积分球实验室
 光生物实验
 光分布测试
 灯具老化测试
 灯具IP防水
 灯具性能检测
 灯具可靠性测试
儿童玩具检测
 玩具产品检测标准
培训服务
 管理体系培训
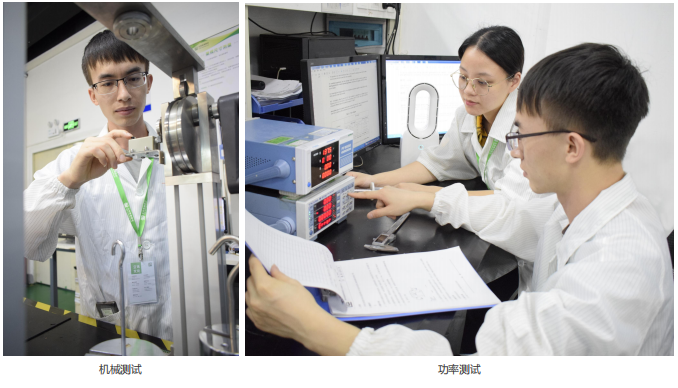 实验室技术培训
 实验室工艺咨询
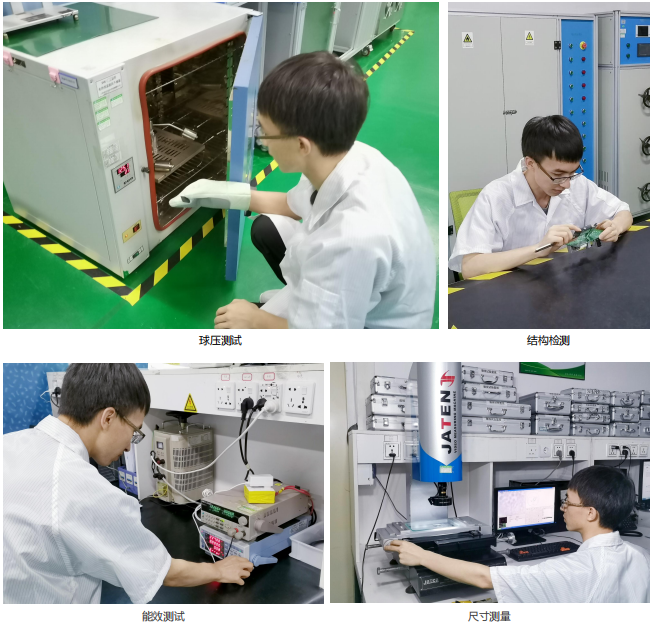 实验室装修建设
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
LCS网络安全 | LCS重磅推出适配欧盟漏洞上报自动化运营平台
作者:
立讯检测集团
来源:
发布时间:
2026-08-17
一键SBOM · 持续漏洞监控
自动化运营 · 一键上报SRP
划重点:欧盟CRA 9.11条款的“24小时预警”义务,没安全团队?没漏洞运营经验?LCS漏洞上报自动化运营平台——专为制造商而生,一个平台搞定全流程。
最近一个月,我们接到最多的咨询变成了同一个——“我们产品上市了才发现有严重漏洞,CRA要求24小时内向欧盟SRP上报,仓库里还压着几十万台货,这可怎么办?”
答案是:来不及了。
90% 制造企业都踩的两大 CRA 9.11 认知误区,千万别中招
误区 1:我们没有安全团队,靠研发兼职盯一下漏洞公告,应该能扛过去。
需重点纠正误区:CRA 9.11要求的是“24小时内预警+72小时内通知用户”,不是“研发刷一下GitHub Advisory”。一个中等规模的IoT产品,依赖项动辄上千个;CVE漏洞公告是周更甚至日更的——靠人盯,100%会漏,而且漏掉的都是已经在野利用的高危漏洞,踩到的就是监管的最严红线。
误区 2:我们买了漏洞扫描工具,应该就满足 CRA 9.11 了吧?
需重点纠正误区:单点扫描≠合规闭环。CRA 9.11要求的是发现→研判→预警→上报→处置的全链路自动化能力——SBOM不知道组件在哪、漏洞扫出来后没人研判是否影响在产产品、SRP上报找不到人填字段、用户通知发不出去——任何一环掉链子,24小时倒计时就会清零。
LCS漏洞上报自动化运营平台——重磅发布
LCS漏洞上报自动化运营平台正式上线。一个平台打通SBOM构建 → 组件漏洞扫描 → 持续监控 → 自动化运营 → 一键上报SRP全流程,帮助制造商轻松应对CRA 9.11的漏洞上报义务。
无需组建安全团队,无需配置漏洞扫描工程师,无需懂CRA法规条款——平台就是你的安全团队。
能力一:一键构建SBOM,满足CRA全场景合规要求
CRA强制要求制造商维护产品级SBOM(软件物料清单),但绝大多数制造商连自己产品里有多少开源组件、什么版本、用了哪些许可证都说不清。一旦漏洞爆发,连“我有没有受影响”都没法回答。
👉 破局:LCS平台一键生成产品级SBOM,支持源码扫描、固件扫描、环境扫描三种方式,覆盖本地目录 / Git / IoT-Linux / UEFI / RTOS / OCI / ADB / SSH等全场景,输出CycloneDX / SPDX标准格式,直接满足CRA合规要求。

▲ 图1:LCS平台SBOM生成界面——支持多种扫描方式,一键输出标准格式SBOM
能力二:组件漏洞持续监控,24×7不间断运转
CVE公告日更,开源组件上千个,靠安全团队手工监测永远跟不上漏洞披露速度。一旦漏掉一个Critical漏洞,就是几千万的合规风险。
👉 破局:LCS平台持续监控组件漏洞,全部自动化运营。SBOM变更即触发新增告警,24×7不间断运转,等同于把企业级SOC团队塞进平台里。

▲ 图2:LCS平台组件漏洞监控仪表盘——组件数、漏洞数、风险等级一目了然
能力三:自动化运营全链路,案件追踪一步不漏
CRA要求24小时内完成预警,72小时内完成用户通知。Manual流程涉及安全工程师、产品经理、法务、客服、外部顾问多方协作,光内部邮件流转就能耗掉8小时。
👉 破局:LCS平台全流程自动化——漏洞命中→自动创建案件→自动评估CVSS → 形成VEX→研判是否影响在产产品→生成Article 14申报进度追踪。整个流程跑下来,不到1小时就能完成内部研判,为24小时预警窗口争取宝贵时间。

▲ 图3:LCS平台案件概览与Article 14申报进度——漏洞案件全生命周期追踪
能力四:一键上报欧盟SRP,24小时倒计时跑得赢
CRA 9.11要求在24小时内向ENISA提交早期预警,72小时内提交事件通知,这意味着企业必须在极短时间内完成漏洞研判、影响评估、上报草稿撰写并提交到欧盟SRP单一报告平台——手动操作几乎不可能完成。
👉 破局:LCS平台一键生成SRP上报草稿,自动填充漏洞信息、影响评估、受影响产品清单、处置措施等字段,支持24小时预警(Early Warning)、72小时通知(Notification)、最终报告(Final Report)三种上报类型。平台自动记录上报时间戳,全程可追溯,确保合规审计无死角。

▲ 图4:LCS平台一键上报SRP界面——24h预警/72h通知/最终报告,一键提交
漏洞上报自动化平台解决四大痛点
痛点1:没有SBOM,不知道产品里有什么组件 → 平台一键生成标准SBOM
痛点2:靠人盯漏洞公告,永远跟不上披露速度 → 平台 24×7持续监控
痛点3:24小时预警窗口太短,研判→上报→通知来不及 → 平台全链路自动化
痛点4:后续生产仍需合规,预算和人力容易遗漏 → 平台自动建档+自动告警
痛点5:CRA要求5年支持期,就需要5年持续监控漏洞 → 平台减轻人力、物力成本
痛点6:成本很高 → 平台成本很低
谁需要这个平台?
✅ 没有安全团队的制造商——平台就是你的安全团队,无需招聘、无需培训、开箱即用
✅ 想省事的制造商——一个平台搞定SBOM+漏洞监控+运营+SRP上报,不用自己搭工具链
✅ 产品出口欧盟的制造商——CRA 9.11漏洞上报义务倒计时已启动,越早部署越早安心
✅ 已经踩过漏洞合规坑的企业——亡羊补牢,用自动化平台堵住Manual流程的致命漏洞
我们的优势!!!
立讯网络安全部网络实验室持有CNAS、A2LA双重权威实验室资质,深耕EN 18031、CRA、ETSI EN 303 645、IEC 62443、ISO 27001落地项目,配置多名资深合规与安全专家团队,依托成熟项目积淀全方位支撑企业CRA合规落地。
✅ 一键生成SBOM,满足CRA 9.11全场景合规要求
✅ 组件级漏洞持续监控,Critical漏洞24/7自动捕获
✅ 自动化运营全链路——发现→研判→预警→上报→处置一个平台打通
✅ 一键上报欧盟SRP单一报告平台,24小时倒计时跑得赢
✅ 无需组建安全团队,无需配置漏洞扫描工程师,无需懂CRA法规条款——平台就是你的安全团队
CRA 9.11的24小时窗口期不会等你,欧盟SRP罚款也不会等你。
LCS漏洞上报自动化运营平台——让每一个制造商都拥有企业级漏洞运营能力。
更多方案细节,请及时联系立讯。
媒体中心
最新资讯
联系我们
服务热线
400-116-2629
立讯检测总部
电话:+(86) 0755-8259 1330
邮箱:webmaster@lcs-cert.com
地址:深圳市宝安区沙井街道衙边学子围巨基工业园 A栋1~2楼、C栋3楼


 扫码咨询


 预约参观


微信公众号
分享行业干货
微信咨询
请备注咨询服务
关注抖音
手机版网站
全国24小时服务热线
di投诉邮箱:customer.complaint@lcs-cert.com 投诉电话tel:18126445450 证书报告验证真伪邮箱: verification@lcs-cert.com
地址:深圳市宝安区沙井街道衙边学子围巨基工业园A栋1~2楼、C栋3楼 手机:18126505465 邮箱:webmaster@lcs-cert.com