

无线通讯
 欧盟RED网络安全标准EN 18031
 无线及通信检测
 手机通讯产品认证
 蓝牙BQB产品认证
 FM/AM产品认证
 WiFi产品认证
 无线充电产品认证
 对讲机类产品认证
 基站类认证
 SAR测试
 接收机产品认证
 5G NR产品认证
 UWB产品认证
 物联网认证
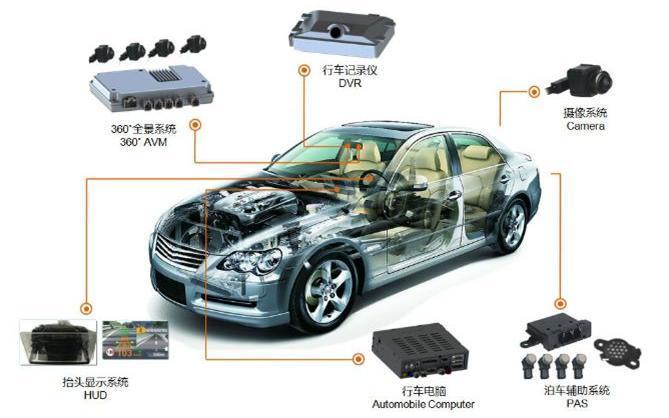 汽车电子EMC测试
 EMC整改
 电磁兼容检测
汽车电子
 电器性能测试
 EMS测试-辐射抗干扰测试系统(含雷达波)
 EMS测试-静电放电
 EMS测试-瞬态传导抗干扰测试
 EMS测试-便携式发射机抗扰
 EMS测试-大电流注入(BCI)测试
 EMS测试-低频磁场抗干扰测试
 EMI测试-瞬态传导发射测试系统
 EMI测试-低频磁场发射
 EMI测试-辐射发射测试
 EMI测试-传导发射测试
 汽车电子检测
汽车零部件检测
 汽车VOC
 可靠性测试
 温度冲击试验测试
 振动测试
 仪表台/仪表盘三综合振动试验
 车门内板三综合振动试验测试
 遮阳板三综合振动试验测试
 扰流板三综合振动试验测试
 汽车前后保险杠三综合振动试验
 灯壳/灯罩三综合振动试验
 外侧围三综合振动试验
 汽车金属材料测试
 汽车灯具性能测试
 快速温变试验
 振动试验
 振动测试常见问题
 疲劳测试常见问题
 高低温测试常见问题
 传导干扰(CE)-苏州立讯标准
 电磁辐射耐受测试(RS)-苏州立讯标准
 电性快速脉冲耐受测试(EFT)-苏州立讯标准
 电压闪烁测试-苏州立讯标准
 家用电器产品检测
 电器附件产品检测
 家用电器检测
化学检测
 PFAS测试介绍
 MOSH/MOAH矿物油检测服务
 MOSH/MOAH矿物油检测认证报告服务
 消费品检测服务—WEEE篇
 生态纺织品检测
 食品接触材料检测
 玩具及婴幼儿用品检测
 有害物质检测
电子烟检测
 电子烟检测
可靠性检测
 可靠性HAST介绍
 其他检测-铅笔硬度测试
 机械类检测-包装抗压试验
 气候环境测试-氙灯老化试验
电池检测
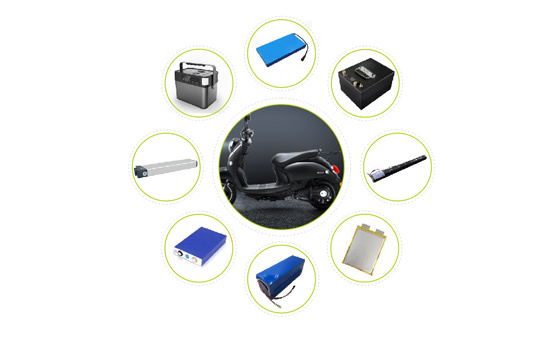 动力储能电池检测认证
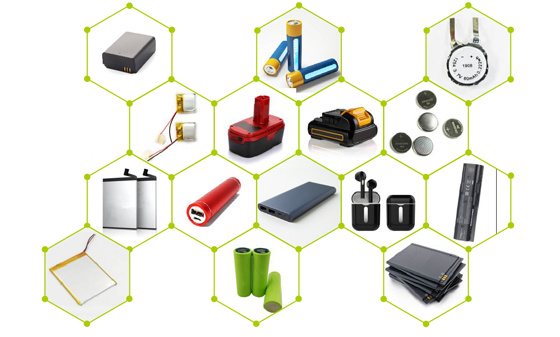 消费电子类电池检测认证
 动力电池
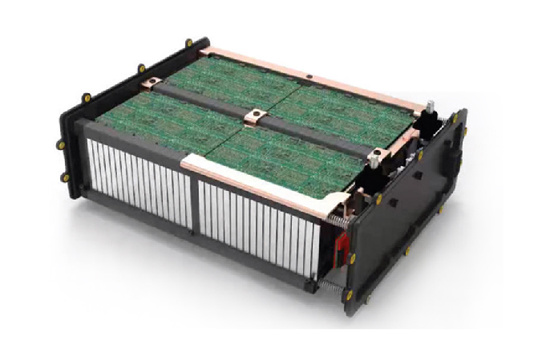 轻型电动车辆电池
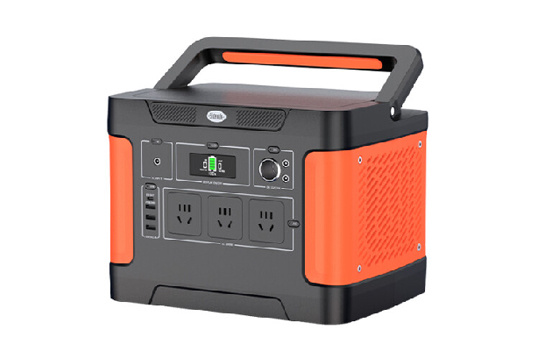 储能电池
 便携式电池
 电池类检测
 电池测试
 船舶照明器具检测
 医疗室内照明COI指数测试
 灯具安规检测
 灯具能效检测
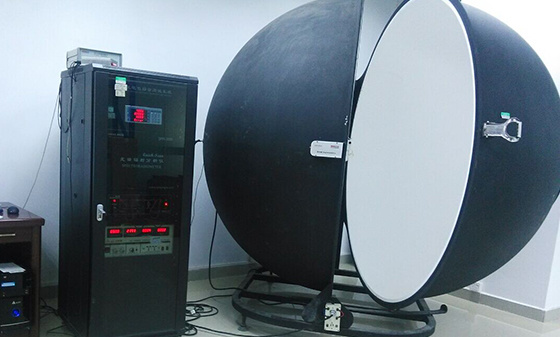 积分球实验室
 光生物实验
 光分布测试
 灯具老化测试
 灯具IP防水
 灯具性能检测
 灯具可靠性测试
儿童玩具检测
 玩具产品检测标准
培训服务
 管理体系培训
 实验室技术培训
 实验室工艺咨询
 实验室装修建设
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
重磅预警!CRA法案倒计时,你的产品还能顺利出海欧盟吗?
作者:
立讯检测集团
来源:
发布时间:
2026-07-13
想把产品卖到欧洲?那这个你一定要知道!欧盟《网络韧性法案》(Cyber Resilience Act,简称CRA)已经正式生效,它不是“狼来了”,而是真的来了!
从2027年12月11日起,所有带有数字元素的软硬件产品,如果想进入欧盟市场,都必须符合CRA的严格要求。不合规?最高罚款1500万欧元或全球营收的2.5%!这可不是闹着玩的!
CRA到底是个啥?
简单说,就是欧盟给所有数字产品立的“网络安全规矩”。
它要求你的产品从设计之初,到销售、使用,再到报废,整个生命周期都要牢牢把控网络安全。
核心: 对在欧盟销售的软件和硬件产品引入强制性网络安全要求。
覆盖: 产品生命周期的安全设计、漏洞处理和持续维护。
谁是CRA的“监管对象”?
CRA的覆盖面超乎你想象!只要你的产品有“数字元素”且能联网或处理数据,基本都在射程之内!
普通选手: 打印机、扫描仪、智能恒温器、各种App……你身边的日常设备几乎都在列!
重要I类: 路由器、VPN、杀毒软件——网络安全的守门员。
重要II类: 防火墙、PKI(公钥基础设施)、安全加密硬件——核心安全防线。
关键产品: 智能电表、关键基础设施操作系统——一旦出问题后果不堪设想!
CRA时间线
⚠️ 注意:法案已生效,全面合规倒计时不足3年!
👉2024年12月10日: CRA法案已正式生效!
👉2026年9月11日: 产品若发现已被主动利用的漏洞或严重事件,强制报告!
👉2027年12月11日: 投放欧盟市场的产品须全面符合CRA所有要求!
CRA究竟要测啥?
CRA不仅仅是跑几个测试那么简单,它更要求你建立一套完整、系统的网络安全管理体系。
流程合规: 不仅仅看结果,更要看你的研发过程是否“安全”。比如,你的开发团队有没有一套严谨的安全开发管理体系?(对标prEN40000-1-2等通用网络韧性原则)
技术验证: 根据产品类型,选择对应的国际标准进行技术验证,确保产品本身的“硬实力”!比如,工业产品对标62443-4-2,消费级IoT产品看303645。(LCS帮你选对标准)
落地体系: 建立一套完整的“安全开发生命周期”,并准备好一系列证明材料:
SBOM(软件物料清单)
强制风险分析报告
漏洞扫描报告
渗透测试报告
补丁更新方案等等
最终可能需要权威机构出具符合性声明或认证!
漏洞处理能力是重中之重!
CRA对漏洞处理有着非常严格且即时的要求:
发现漏洞被主动利用?24小时内必须上报CSIRT/ENISA!
零日漏洞? 如果确认有活跃恶意利用,必须立即报告!
补丁要快! 安全补丁必须及时发布,而且要跟功能更新分开,确保用户能优先打上安全补丁。
不合规的代价
正如前面提到的,不遵守CRA,你将面临最高1500万欧元或企业全球年营业额2.5%的巨额罚款(取两者中较高者)!
更重要的是,产品将被禁止在欧盟市场销售,失去一个巨大的市场!这对于任何一家志在出海的企业来说,都是致命打击。
CRA已生效,合规刻不容缓!
欧盟市场机遇与挑战并存。CRA法案的到来,对产品网络安全提出了更高要求,但同时也意味着,只有真正重视安全的企业才能在竞争中脱颖而出。
你的企业准备好了吗? 别等到最后一刻才手忙脚乱!立即行动,评估产品风险,建立合规体系,确保你的产品在欧盟市场畅通无阻!
👉 有任何CRA合规疑问,欢迎随时私信我们,获取专业咨询服务!让我们助你抢占先机,无忧出海!
相关文章
最新文章
2026-10-09
2026-10-09
2026-09-28
2026-09-28
2026-09-28
媒体中心
最新资讯
联系我们
服务热线
400-116-2629
立讯检测总部
电话:+(86) 0755-8259 1330
邮箱:webmaster@lcs-cert.com
地址:深圳市宝安区沙井街道衙边学子围巨基工业园 A栋1~2楼、C栋3楼


 扫码咨询


 预约参观


微信公众号
分享行业干货
微信咨询
请备注咨询服务
关注抖音
手机版网站
全国24小时服务热线
di投诉邮箱:customer.complaint@lcs-cert.com 投诉电话tel:18126445450 证书报告验证真伪邮箱: verification@lcs-cert.com
地址:深圳市宝安区沙井街道衙边学子围巨基工业园A栋1~2楼、C栋3楼 手机:18126505465 邮箱:webmaster@lcs-cert.com