

无线通讯
 欧盟RED网络安全标准EN 18031
 无线及通信检测
 手机通讯产品认证
 蓝牙BQB产品认证
 FM/AM产品认证
 WiFi产品认证
 无线充电产品认证
 对讲机类产品认证
 基站类认证
 SAR测试
 接收机产品认证
 5G NR产品认证
 UWB产品认证
 物联网认证
 汽车电子EMC测试
 EMC整改
 电磁兼容检测
汽车电子
 电器性能测试
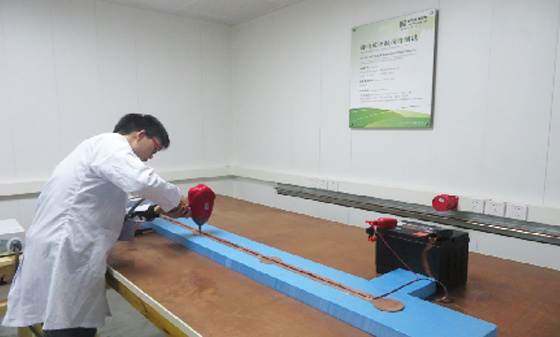 EMS测试-辐射抗干扰测试系统(含雷达波)
 EMS测试-静电放电
 EMS测试-瞬态传导抗干扰测试
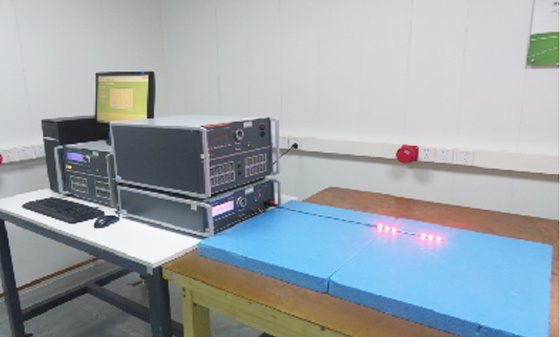 EMS测试-便携式发射机抗扰
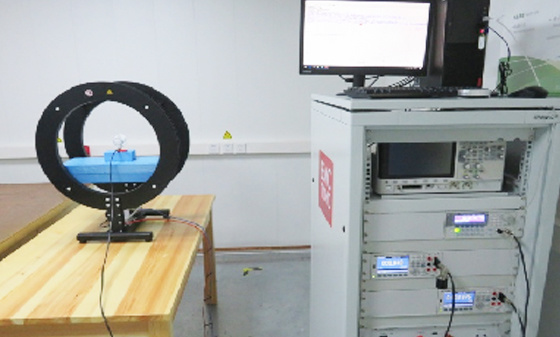 EMS测试-大电流注入(BCI)测试
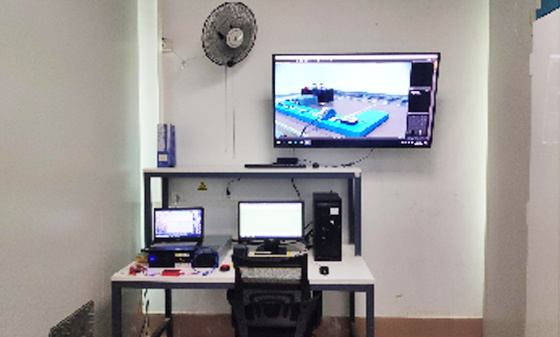 EMS测试-低频磁场抗干扰测试
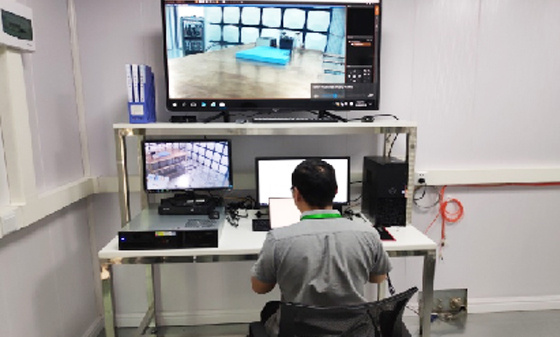 EMI测试-瞬态传导发射测试系统
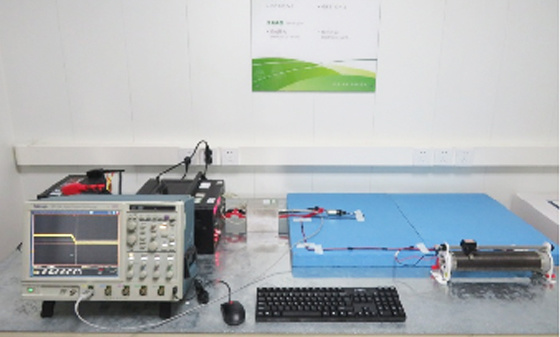 EMI测试-低频磁场发射
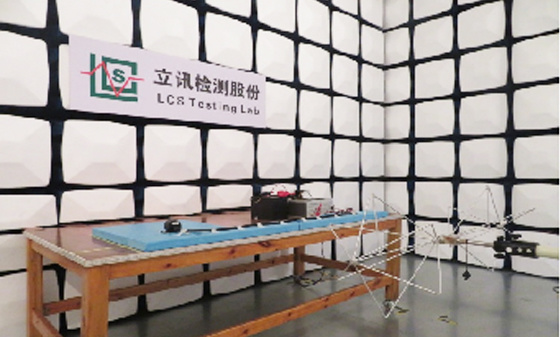 EMI测试-辐射发射测试
 EMI测试-传导发射测试
 汽车电子检测
汽车零部件检测
 汽车VOC
 可靠性测试
 温度冲击试验测试
 振动测试
 仪表台/仪表盘三综合振动试验
 车门内板三综合振动试验测试
 遮阳板三综合振动试验测试
 扰流板三综合振动试验测试
 汽车前后保险杠三综合振动试验
 灯壳/灯罩三综合振动试验
 外侧围三综合振动试验
 汽车金属材料测试
 汽车灯具性能测试
 快速温变试验
 振动试验
 振动测试常见问题
 疲劳测试常见问题
 高低温测试常见问题
 传导干扰(CE)-苏州立讯标准
 电磁辐射耐受测试(RS)-苏州立讯标准
 电性快速脉冲耐受测试(EFT)-苏州立讯标准
 电压闪烁测试-苏州立讯标准
 家用电器产品检测
 电器附件产品检测
 家用电器检测
化学检测
 PFAS测试介绍
 MOSH/MOAH矿物油检测服务
 MOSH/MOAH矿物油检测认证报告服务
 消费品检测服务—WEEE篇
 生态纺织品检测
 食品接触材料检测
 玩具及婴幼儿用品检测
 有害物质检测
电子烟检测
 电子烟检测
可靠性检测
 可靠性HAST介绍
 其他检测-铅笔硬度测试
 机械类检测-包装抗压试验
 气候环境测试-氙灯老化试验
电池检测
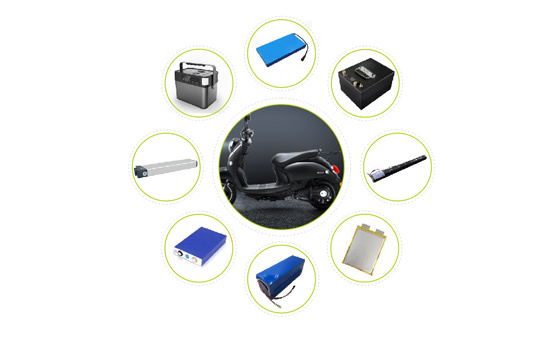 动力储能电池检测认证
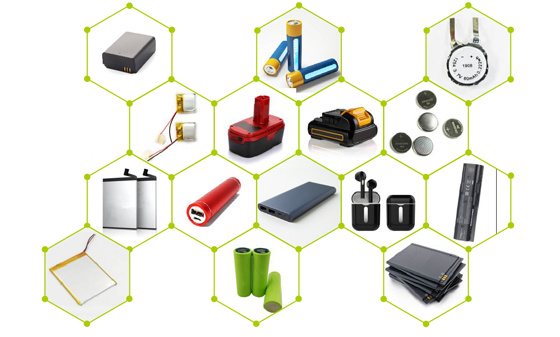 消费电子类电池检测认证
 动力电池
 轻型电动车辆电池
 储能电池
 便携式电池
 电池类检测
 电池测试
 船舶照明器具检测
 医疗室内照明COI指数测试
 灯具安规检测
 灯具能效检测
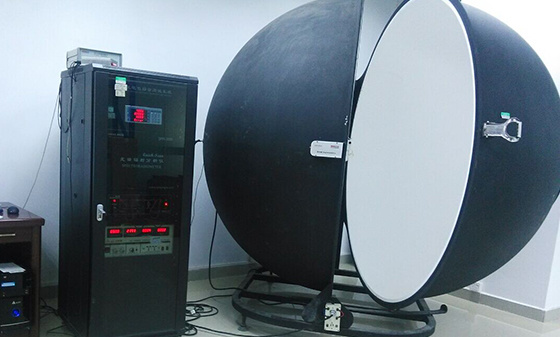 积分球实验室
 光生物实验
 光分布测试
 灯具老化测试
 灯具IP防水
 灯具性能检测
 灯具可靠性测试
儿童玩具检测
 玩具产品检测标准
培训服务
 管理体系培训
 实验室技术培训
 实验室工艺咨询
 实验室装修建设
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
无线通讯
汽车电子
汽车零部件检测
化学检测
电子烟检测
可靠性检测
电池检测
儿童玩具检测
培训服务
LCS网络安全 | CRA + IEC 62443 联合认证
作者:
立讯检测集团
来源:
发布时间:
2026-08-06
CRA 合规大限临近,工业产品出海欧盟面临双重挑战——法规强制要求与技术安全能力如何同时满足?CRA(欧盟网络韧性法案)与 IEC 62443(工业自动化网络安全标准)的联合认证,为企业提供了一条"一次评估、双重合规"的高效路径。本文将全面介绍 IEC 62443 标准,深度对比 CRA 与 IEC 62443 的异同,并解析联合认证的核心价值与立讯检测的一站式落地方案。
1. 简介
IEC 62443 是针对工业自动化与控制系统(IACS)提出的"纵深防御"防护体系,是一系列的体系标准,目的是构建"设计 - 实施 - 管理 - 维护"全流程安全框架的体系安全保护堡垒,标准覆盖开发、部署、运行到退役各环节。
专门针对工业自动化控制系统 IACS 产品,定义完整安全开发生命周期 SDL 八大实践流程,是工控 PLC、网关、SCADA、工业软件厂商开发流程认证唯一通用依据。
特点:IEC 62443 更强调业务持续性,不能停机的持续运行特性。
2. 标准体系架构:四大组成部分

3. IEC 62443-4-1:安全产品开发生命周期(八大实践)
4-1 是产品供应商的核心标准,定义了八大实践流程,每个大类下分为多个小类,通过成熟度模型(ML1~ML5)评定满足程度:
SM - 安全管理:明确责任与目标
SR - 安全要求规范:转化为具体要求
SD - 设计安全:融入架构
SI - 安全实施:落实方案
SVV - 安全验证和确认测试:验证有效性
DM - 安全问题管理:漏洞响应
SUM - 安全更新管理:补丁计划
SG - 安全指南:用户手册
4. IEC 62443-4-2:组件技术安全要求
4-2 是产品供应商获得 4-1 认证后的产品级认证标准,定义了以下安全功能要求(FR)和安全等级(SL1~SL4):
IAC - 识别和认证控制:确保只有授权用户可访问系统
UC - 使用控制:限制用户对系统资源的使用
SI - 系统完整性:防止运行中被篡改或破坏
DC - 数据保密性:保护数据不被未授权访问
RDF - 受限数据流:控制数据流动,防止泄露
TRE - 事件及时响应:及时响应安全事件
RA - 资源可用性:确保资源在需要时可用
CRA(欧盟网络韧性法案,EU 2024/2847)是具备法律效力的强制性产品安全法规,IEC 62443 是国际自愿性技术标准。两者在法规属性、适用范围、技术要求、合规路径等方面存在显著差异,但在工业产品领域又高度互补。
1. 核心维度对比总览

2. 标准对应关系
产品安全生命周期管理 SDLC:CRA 的 prEN 40000-1-2(无级别划分) ↔ IEC 62443-4-1(ML1~ML5)
技术合规要求:CRA 的 prEN 40000-1-4(无级别划分) ↔ IEC 62443-4-2(SL1~SL4)
联合认证是指企业通过一次评估流程,同时满足 CRA 法规合规要求和 IEC 62443 技术标准认证要求,实现"法规合规"与"技术认证"的双重目标。
1. 联合认证适用场景
(1)产品是工业自动化与控制系统(IACS)
(2)产品在欧盟上市,同时在CRA管控范围之内,需要合规CRA
(3)期待提升工业产品安全能力和获得能力认证
2. 联合认证的基础:高度重叠的技术要求
根据立讯检测的逐项对比分析,IEC 62443-4-1 认证覆盖了 CRA/prEN 40000-1-2 约 60%~70% 的要求,两者共享 6 个核心 SDL 活动域,概念和流程高度一致:

重叠度统计

3. 联合认证的目的与核心好处
一次评估,双重收益:通过一次评估流程,同时获得 IEC 62443 技术认证和 CRA 法规合规,避免重复评估带来的时间和成本浪费。
缩短合规周期:IEC 62443 认证覆盖 CRA 约 60%~70% 的要求,已有 IEC 62443 认证基础的企业可直接进入 CRA 差距分析阶段,大幅缩短合规筹备时间。
降低合规成本:高度重叠的技术要求可直接共享证据文档,减少重复审核和文档编写工作,综合成本降低 30%~40%。
技术合规与法规合规双保障:IEC 62443 提供"怎么做"的工程实践指引,CRA 划定"必须做"的法律底线,两者互补构建完整的合规+技术防护体系。
全球化市场准入:IEC 62443 是全球通行标准,CRA 是欧盟市场准入门槛,联合认证同时满足全球客户要求和欧盟法规要求,一张证书覆盖多个市场。
抢占 hEN 推定衔接先机:未来基于 IEC 62443 的协调标准(prEN 40000 系列)发布后,已有 IEC 62443 认证的企业将率先获得 CRA 合规推定,快人一步。
4. 推荐联合认证路径
STEP 1 获得 IEC 62443-4-1 / 4-2 认证,建立安全技术基础
STEP 2 对照 CRA Annex I 进行差距分析,识别 30%~40% 的补充项
STEP 3 补充 CRA 独有要求(SBOM、24h上报、CE标志、EU DoC等)
STEP 4 等待 hEN(prEN 40000 系列)发布后获得合规推定
立讯检测网络安全实验室,具备 CRA + IEC 62443 联合认证的完整服务能力,可为企业提供从评估到落地的一站式解决方案。
1.权威资质保障
双重认可:持有 CNAS、A2LA 双重权威实验室认可资质。
标准覆盖:深耕 EN 18031、ETSI EN 303 645、IEC 62443、ISO 27001 与 SDLC 落地项目,具备丰富的网络安全技术和信息安全体系建设经验。
专家团队:配置多名资深合规与安全专家团队(首席安全专家 15 年+安全攻防实战经验),依托成熟项目积淀全方位支撑企业合规落地。
2.联合认证核心服务
IEC 62443-4-1 安全体系建设:协助企业建立符合 IEC 62443-4-1 的安全产品开发生命周期管理体系,覆盖八大实践流程,同步对接 CRA 的 SDLC 安全评估要求,实现标准合规与法规要求的统一落地。
IEC 62443-4-2 产品预评估:输出正式预评估报告,为后续正式认证提供差距分析与整改指引,帮助企业提前识别技术合规风险。
CRA 合规差距分析:基于 IEC 62443 认证基础,对照 CRA Annex I 进行逐项差距分析,精准识别需补充的 CRA 独有要求。
CRA 独有要求补全:协助企业建设 SBOM 流程、搭建 ENISA 上报通道、编制 EU DoC、规划 CE 标志方案,一次性补全所有 CRA 差距项。
标准化文档体系:提供经专家实战验证的合规模板库,覆盖 IEC 62443 和 CRA 双重要求,开箱即用,无需从零撰写。
漏洞实战演练:引入独家漏洞管理实战演练机制,模拟真实攻击场景,检验漏洞处理和事件上报流程的真实有效性,做到文档与落地双达标。
3.立讯核心优势
成功经验。目前LCS网络安全实验室针对CRA、IEC 62443已经形成了多个成功案例,避免认证踩坑。
即拿即用的标准化文档体系,拒绝从零起步。提供经专家实战验证的合规模板库,直接适配最新法规标准,大幅缩短前期筹备周期。
拒绝"纸面合规",模拟真实攻击的漏洞演练。突破行业"重文档轻实效"的现状,引入独家漏洞管理实战演练机制,确保安全防御在实战中真正"防得住、打得赢"。
深耕安全领域,拥有多场景的落地经验。团队深耕安全合规领域多年,涵盖CRA、 ISO 27001 信息安全体系建设、EN 18031 检测认证、IEC 62443 工控安全认证以及 SDLC 全流程安全治理。
CRA + IEC 62443 联合认证
一次评估,双重合规 —— 让合规更高效,让出海更从容
立讯检测 LCS | 网络安全实验室
协同赋能 · 携手共赢 · 省时省心 · 合规致远
复杂的留给立讯,简单的留给客户
相关文章
最新文章
互学互鉴 共促提升 | 东莞松山湖领导一行莅临立讯检测集团参观
2026-09-20
2026-09-17
秘鲁第215-2026-MINEMDM号部长决议的LED公共照明的性能要求
2026-09-17
2026-09-17
EN 50566:2017/A2:2025 射频暴露新版标准更新资讯
2026-09-17
【紧急提醒|出口澳新必看】GEMS能效旧注册系统即将关停,未提交草稿将直接作废!
2026-09-11
2026-09-11
G-Mark实务:家电出口海湾国家的“安全门票”到底怎么拿?
2026-09-11
媒体中心
最新资讯
联系我们
服务热线
400-116-2629
立讯检测总部
电话:+(86) 0755-8259 1330
邮箱:webmaster@lcs-cert.com
地址:深圳市宝安区沙井街道衙边学子围巨基工业园 A栋1~2楼、C栋3楼


 扫码咨询


 预约参观


微信公众号
分享行业干货
微信咨询
请备注咨询服务
关注抖音
手机版网站
全国24小时服务热线
di投诉邮箱:customer.complaint@lcs-cert.com 投诉电话tel:18126445450 证书报告验证真伪邮箱: verification@lcs-cert.com
地址:深圳市宝安区沙井街道衙边学子围巨基工业园A栋1~2楼、C栋3楼 手机:18126505465 邮箱:webmaster@lcs-cert.com